Le informazioni sul sito sono generali e non sostituiscono analisi dedicate; risultati may vary
in base al tuo contesto specifico.
Trasformazione digitale
senza paraocchi
Noi vediamo la trasformazione digitale come un cambio di infrastruttura mentale prima
che tecnologica. Tu non hai bisogno dell’ennesimo slogan, ma di API che non crollano
alla prima integrazione importante, di flussi dati tracciabili e di controlli di
sicurezza che non soffocano il business. Per questo lavoriamo con una missione semplice:
rendere sicura e scalabile ogni interazione digitale tra i tuoi sistemi, i tuoi partner
e i tuoi clienti. Partiamo da dove sei, mappiamo dipendenze e rischi, isoliamo ciò che
va protetto per primo, costruiamo un modello API chiaro, poi accompagniamo il tuo team
nell’esecuzione, con attenzione maniacale a logging, identity, autorizzazioni e
monitoraggio continuo.
Chi siamo, cosa facciamo davvero
Nasciamo dall’incontro tra architettura software, sicurezza applicativa e governance del rischio. Progettiamo ecosistemi API per aziende che non possono permettersi interruzioni o sorprese. Lavoriamo con team interni, non al posto loro, per trasformare sistemi complessi in piattaforme digitali controllabili, osservabili e pronte a crescere in sicurezza.Parliamone ora
Sylphora
Security by design
Pensiamo alla sicurezza dall’inizio, non come cerotto finale. Ogni scelta architetturale viene misurata anche per impatto su rischio e compliance.
Integrazione pragmatica
Aiutiamo a collegare sistemi vecchi e nuovi con API chiare, versionate e documentate, riducendo attrito tra IT, business e compliance.
Trasparenza radicale
Non vendiamo scatole nere. Condividiamo metodo, decisioni e limiti, così il tuo team
resta in controllo della piattaforma digitale.
Roadmap concrete
Costruiamo roadmap realistiche, con passi misurabili e rischi esplicitati, per
evitare progetti infiniti e migrazioni traumatiche.
Come si è evoluta Sylphora nel tempo
Da piccola realtà specializzata a partner di fiducia per aziende che vogliono trattare API, sicurezza e trasformazione digitale come un unico tema, non come silos separati.
2019
Nascita di Sylphora come studio specializzato
Un gruppo di professionisti con lunga esperienza in integrazioni complesse decide di creare Sylphora, con un’idea precisa: mettere API e sicurezza al centro dei progetti di trasformazione digitale, non in coda. Nascono i primi framework interni per valutare rischi applicativi e dipendenze tra sistemi.
Fondazione
Visione
2020
Definizione del modello di analisi iniziale
I primi incarichi su piattaforme digitali complesse portano a strutturare un metodo di discovery architetturale più rigoroso. Introduciamo workshop congiunti business IT, mappe di dipendenza applicativa e criteri condivisi per decidere quali integrazioni trasformare in API strategiche.
Metodo
Discovery
2022
Nascita del framework di governance API
Per rispondere alle richieste di maggiore controllo, formalizziamo un framework interno di governance API, con linee guida su autenticazione, versioning, monitoraggio e gestione dei cambiamenti. Il focus si sposta dal singolo progetto alla piattaforma nel suo insieme.
Governance
API
2024
Rafforzamento del focus su rischio digitale
L’esperienza maturata su diversi settori ci spinge a rafforzare le competenze su rischio e compliance. Aggiorniamo i nostri metodi per allinearli alle esigenze di audit più stringenti e alle aspettative dei board che vogliono visibilità reale su esposizione digitale e piani di mitigazione.
Rischio
Compliance
2026
Metodi aggiornati per la trasformazione 2026
Aggiorniamo i nostri approcci di trasformazione per tener conto delle pressioni su resilienza operativa, sostenibilità dei costi e carenza di competenze interne. Spingiamo ancora di più su metodi che trasferiscano pratica ai team del cliente, per ridurre dipendenze e rendere le decisioni tecniche più difendibili nel tempo.
Evoluzione
Resilienza
Una crescita guidata da metodo e franchezza
I principi che ci guidano
Non vendiamo scorciatoie, vendiamo chiarezza su rischi, compromessi e priorità, così puoi decidere cosa digitalizzare, quando e con quali controlli senza farti trascinare dalla moda del momento.
- 01
-
Sicurezza incorporata
Per noi sicurezza non significa aggiungere controlli a valle, ma impostare fin da subito API, flussi e dipendenze con il giusto livello di protezione. Questo vuol dire modellare ruoli, definire politiche di accesso, progettare logging e monitoraggio mentre si disegnano i servizi, non dopo. Così riduci sorprese in produzione e rendi ogni audit più gestibile. - 02
-
Trasparenza sulle scelte
Ogni scelta che proponiamo arriva con i suoi pro e contro esplicitati, in linguaggio comprensibile per direzione, IT e funzioni di controllo. Non presentiamo soluzioni come inevitabili, ma come opzioni con rischi, costi e impatti dichiarati. Questo approccio ti permette di difendere le decisioni prese davanti a audit, comitati interni e partner strategici.
- 03
-
Autonomia del cliente
Un progetto di trasformazione digitale non si misura solo al go live, ma alla capacità del tuo team di mantenere e far evolvere la piattaforma. Per questo puntiamo su documentazione utile, standard chiari e cicli di revisione che possano vivere anche senza di noi. I nostri metodi nascono per essere adottati e adattati, non per restare chiusi in slide.
- 04
-
Pragmatismo contestuale
Ogni organizzazione ha storia, vincoli e priorità diverse. Adattiamo i nostri framework alla tua realtà, invece di chiederti di cambiare struttura per seguire il nostro schema. Preferiamo interventi mirati che riducono rischi e complessità dove conta di più, a piani teorici che provano a rifare tutto insieme. I risultati may vary, ma la disciplina del metodo resta costante.
Team Sylphora
Un team piccolo, senior e coinvolto direttamente nei progetti critici
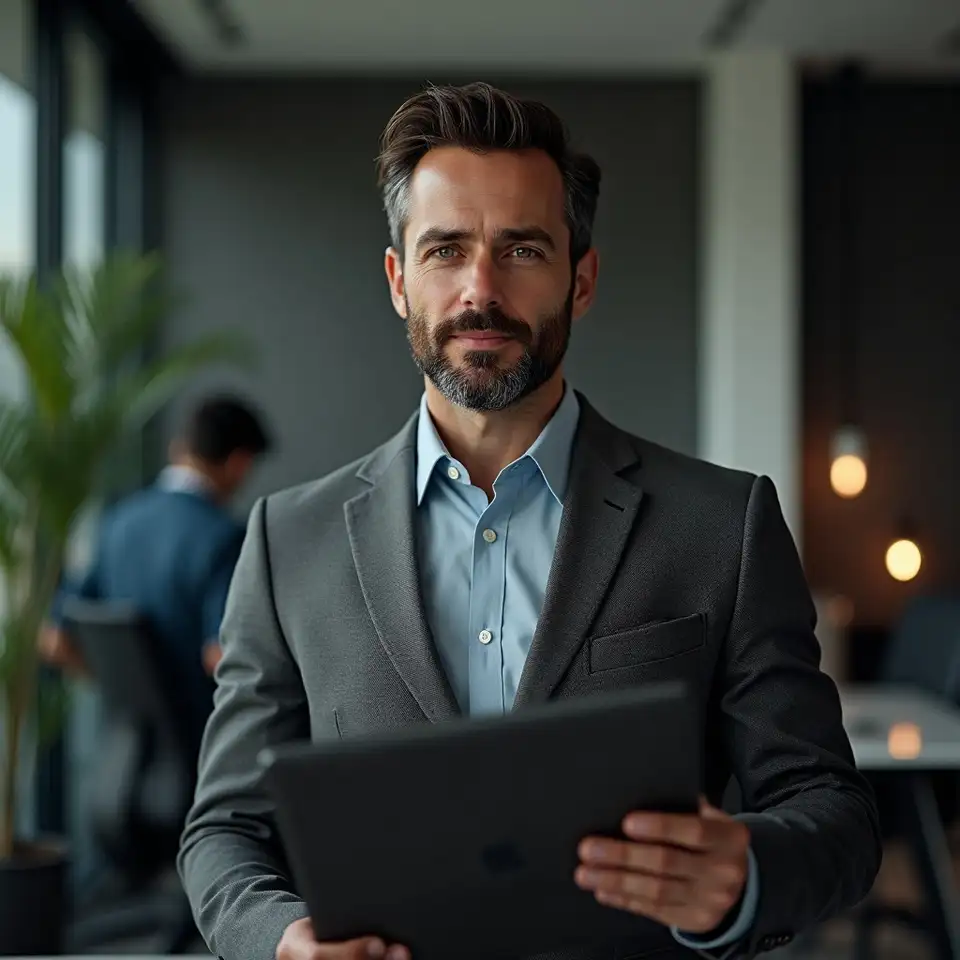
Luca Ferri
CTO e co‑fondatore
1
Piattaforme API mission critical
Ingegneria informatica Politecnico di Milano
Divisione digitale azienda enterprise
Competenze chiave
Architettura API
Sicurezza applicativa
Governance tecnica
Metodologie
Framework interno Blueprint API
Metodo di valutazione rischio applicativo
Approccio iterativo cutover controllato
Certificazioni
Certificazione avanzata architetture orientate ai
servizi
Certificazione sicurezza applicativa e gestione
vulnerabilità
Certificazione progettazione piattaforme API
scalabili
Guida la visione tecnica di Sylphora, con un’ossessione per API semplici da usare ma rigorose nei controlli. Media tra esigenze di business, vincoli regolamentari e limiti dei sistemi esistenti.
Luca coordina i progetti più complessi, definendo standard API, criteri di versioning, politiche di autenticazione e monitoraggio continuo. Lavora a stretto contatto con i team interni del cliente, per evitare documenti teorici e concentrarsi su decisioni operative che riducano debito tecnico e superfici di attacco.
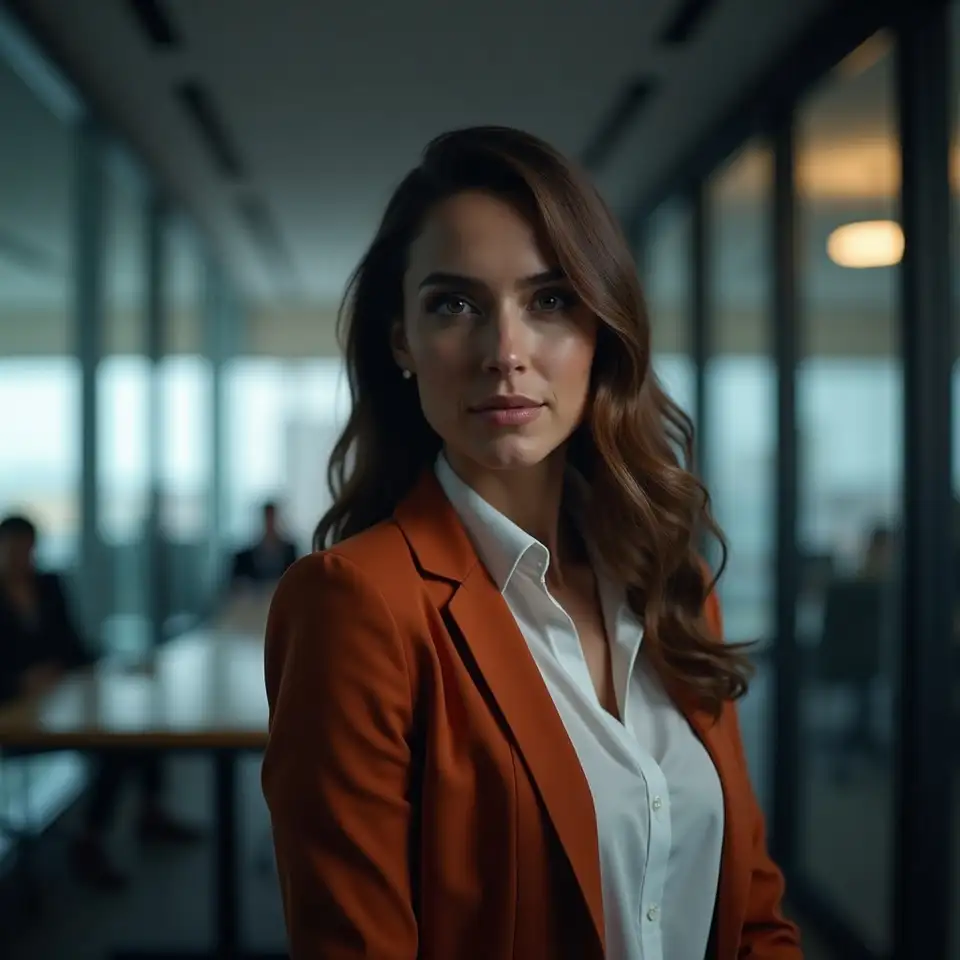
Marta Rinaldi
Responsabile sicurezza
2
Sicurezza applicativa e governance
Sicurezza dei sistemi informativi Università di Bologna
Società servizi tecnologici
Competenze chiave
Identity e accessi
Threat modeling
Incident response
Metodologie
Metodo interno Secure API Canvas
Checklist di hardening per integrazioni
Runbook incidenti basato su scenari
Certificazioni
Certificazione gestione identità e accessi
Certificazione analisi minacce e modellazione
rischio
Certificazione gestione incidenti di sicurezza
Marta porta nel team una forte attenzione a identity, autorizzazioni e gestione degli incidenti. Traduce requisiti normativi in controlli tecnici concreti e verificabili.
In Sylphora Marta progetta modelli di ruolo, politiche di accesso alle API e processi di logging che rendano audit e investigazioni meno caotici. Collabora con legale e compliance dei clienti per allineare architettura, privacy e requisiti di settore, curando in particolare il bilanciamento tra controllo, usabilità e costi operativi.
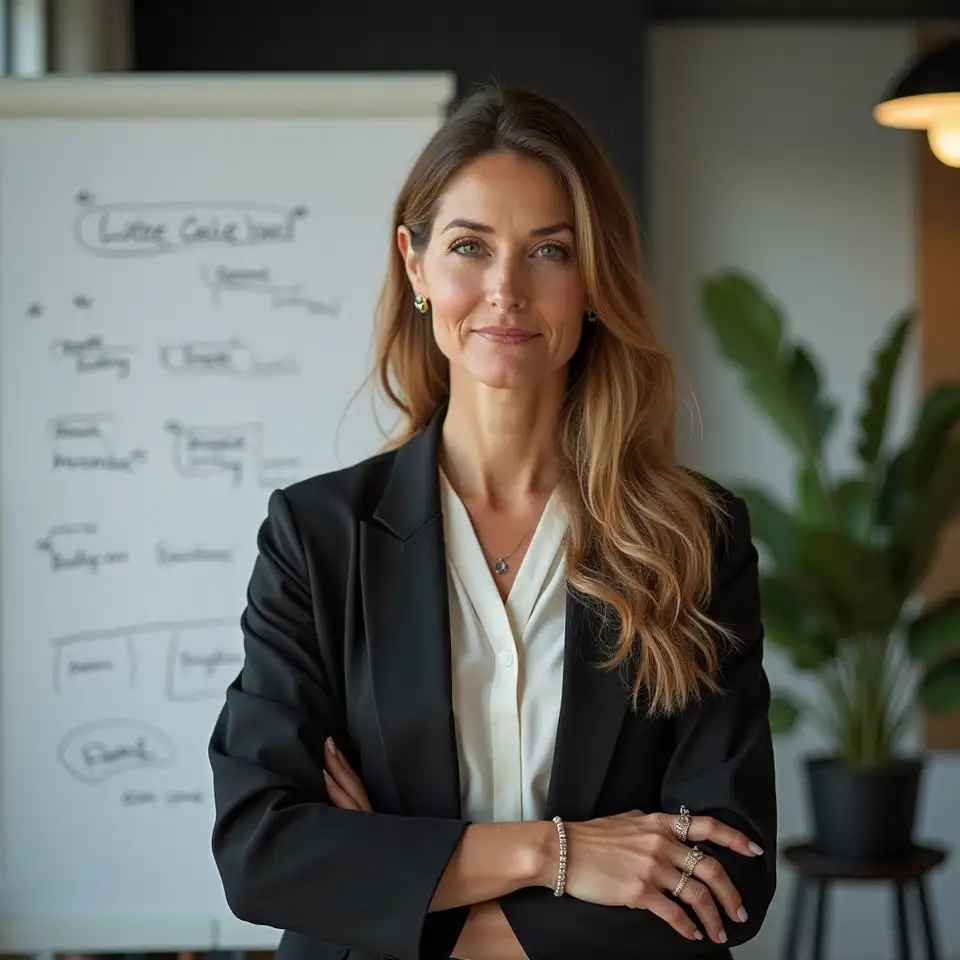
Giulia Conti
Enterprise architect
3
Architettura e integrazione
Ingegneria gestionale Università di Padova
Gruppo industriale italiano
Competenze chiave
Enterprise architecture
Integrazione sistemi
Analisi processi
Metodologie
Metodo Mappe di dipendenza applicativa
Approccio per domini funzionali
Sessioni congiunte business IT
Certificazioni
Certificazione architetture enterprise complesse
Certificazione integrazione sistemi legacy
Giulia lavora sul disegno complessivo dell’architettura, mettendo ordine tra applicazioni storiche, nuovi servizi digitali e richieste urgenti del business.
In Sylphora si occupa di mappare il panorama applicativo del cliente, individuare colli di bottiglia, punti singoli di fallimento e opportunità per introdurre API che semplifichino davvero i flussi. Guida workshop con stakeholder diversi per costruire una visione condivisa di come dovranno dialogare sistemi, partner e canali digitali nel medio periodo.
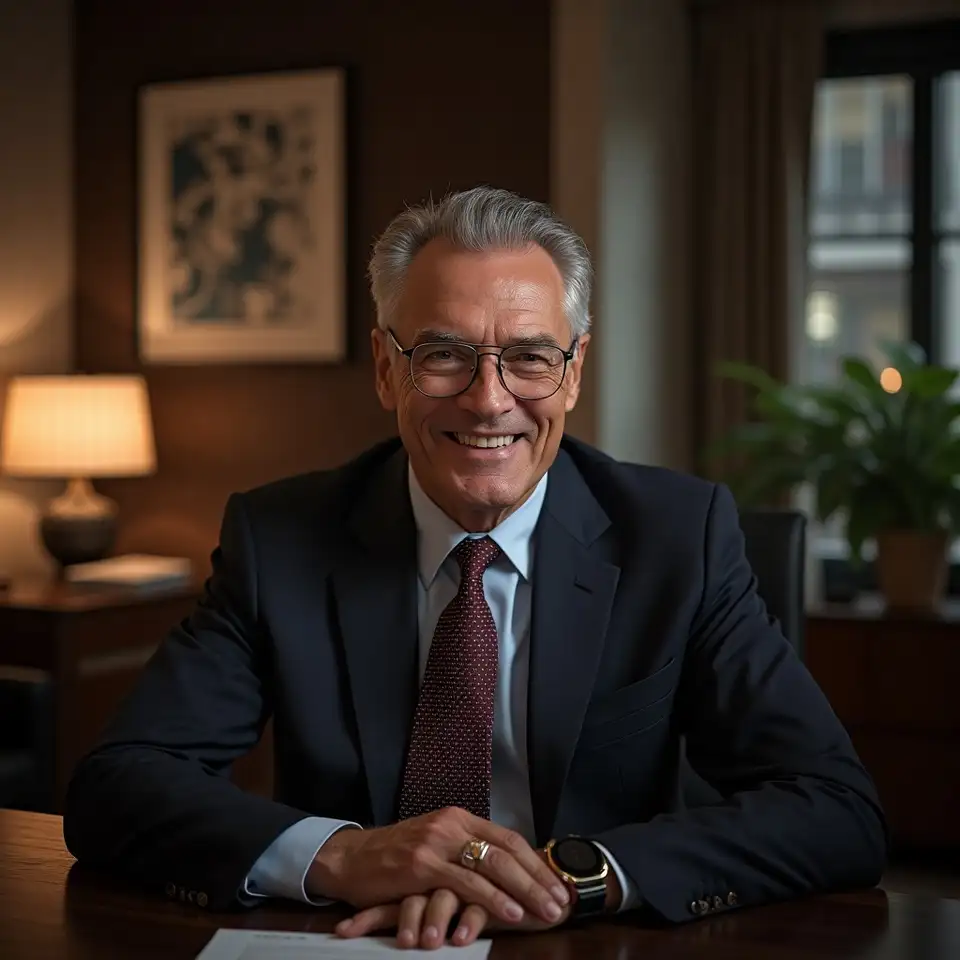
Davide Moretti
Founder e advisor
4
Strategia e rischio digitale
Economia e management Università di Torino
Direzione innovazione aziendale
Competenze chiave
Strategia digitale
Governance progetti
Comunicazione con il board
Metodologie
Framework interno Radar iniziative
digitali
Modello di dialogo rischio valore
Cicli di revisione trimestrale
Certificazioni
Certificazione gestione programmi trasformazione
digitale
Certificazione governance rischio tecnologico
Davide unisce esperienza manageriale e sensibilità tecnica. Aiuta i board a leggere i progetti API come scelte di rischio e posizionamento competitivo, non solo come costi IT.
In Sylphora accompagna i vertici aziendali nella definizione delle priorità, traducendo ambizioni di crescita in iniziative concrete, misurabili e compatibili con le capacità interne. Facilita il dialogo tra direzione, IT e funzioni di controllo, aiutando a prendere decisioni informate su tempistiche, investimenti e livelli di rischio accettabili.
La nostra posizione
Perché facciamo domande scomode
Mettiamo in discussione abitudini comode, schemi di integrazione datati e false
sicurezze, perché la trasformazione digitale richiede prima lucidità e poi
tecnologia.
Quando parliamo di sicurezza e API con i clienti mettiamo subito in
chiaro una cosa: se qualcosa è troppo comodo per essere vero,
probabilmente lo è. Le scorciatoie architetturali si pagano sempre dopo,
spesso nel momento peggiore. Preferiamo discutere apertamente
compromessi e limiti, invece di promettere astrazioni magiche. Tu hai
bisogno di sapere esattamente cosa stai esponendo, a chi, con quali
controlli e come lo spiegherai in un audit serio. Tutto il resto è
rumore di fondo che distrae dai rischi reali e dai risultati sostenibili
nel tempo. Risultati may vary tra settori, ma la disciplina resta la
stessa per tutti i progetti complessi che affrontiamo insieme.
- Luca Ferri
CTO e responsabile strategia piattaforme digitali
Troppo spesso la sicurezza viene vista come un blocco, un reparto che
dice solo no. Noi facciamo l’opposto: entriamo nelle scelte di design,
capiamo dove vuoi arrivare con il digitale e costruiamo insieme i binari
su cui il business può correre senza deragliare. Non parliamo di formule
magiche, parliamo di politiche di accesso, tracciabilità, separazione
dei ruoli, piani di risposta agli incidenti che abbiano senso nel tuo
contesto. Se una misura non è comprensibile dal tuo team, non è davvero
una misura di sicurezza, è solo burocrazia travestita da controllo.
Preferiamo poche regole chiare e rispettate a un manuale infinito che
nessuno legge mai davvero fino in fondo.
- Marta Rinaldi
Responsabile sicurezza applicativa e governance API
03
Ogni volta che entriamo in una nuova azienda troviamo la stessa scena: un mosaico di applicazioni che nessuno possiede davvero, API nate come eccezioni diventate regole, fogli di calcolo che tengono insieme pezzi critici di processo. Non giudichiamo, partiamo da lì. Il nostro mestiere è trasformare quel mosaico in una mappa leggibile, dove ogni flusso ha un motivo, un proprietario e un livello di rischio dichiarato. Non ti proponiamo di riscrivere tutto, ti proponiamo di decidere cosa ha senso tenere, cosa va isolato, cosa va esposto in modo controllato. La trasformazione digitale non è rifare il passato con un nome nuovo, è scegliere cosa ha ancora diritto di restare al centro della tua architettura aziendale complessiva.
- Giulia Conti
- Enterprise architect specializzata in integrazioni complesse
Se sei arrivato fin qui probabilmente hai già capito che il problema non è scegliere l’ennesima piattaforma, ma decidere che ruolo deve avere nella tua storia aziendale. Noi entriamo in quel dialogo tra direzione, IT e funzioni di controllo con un obiettivo chiaro: togliere ambiguità, nominare i rischi veri, dare una forma praticabile alla tua ambizione digitale. Non vendiamo promesse di cambiamenti istantanei, vendiamo metodo, franchezza e la disponibilità a restare accanto a te anche quando emergono vincoli scomodi. Past performance non garantisce risultati futuri, ma una disciplina solida rende ogni scelta successiva meno casuale e più allineata a quello che vuoi davvero costruire per la tua azienda nel tempo.
- Davide Moretti
- Founder e advisor su trasformazione digitale e rischio
La nostra posizione
Non esistono piattaforme perfette, esistono scelte consapevoli tra rischio,
velocità e controllo. Il nostro lavoro è rendere queste scelte esplicite e
difendibili davanti a board, audit e clienti.